智慧醫療、食品物流與能源管理系統加速數位化,連網設備遭駭的風險也從資訊安全延伸至實體控制環境。歐洲近期接連發生冷藏設備控制系統遭網路攻擊事件,法國國家血液機構(EFS)旗下3處血液製品冷藏設施受到波及,攻擊者擅自調高溫度及除霜設定,企圖干擾設備正常運作。所幸監控警報及時發現異常,技術人員迅速介入,未造成血液製品損失。
根據11月初歐洲冷鏈設備遭駭事件,涉及第三方冷藏設備供應商的遠端監控系統,部分設備溫度設定遭調整至極端數值。EFS表示,受影響產品已採取轉移措施,血液供應與醫療服務未受影響,相關單位正持續調查事件原因。
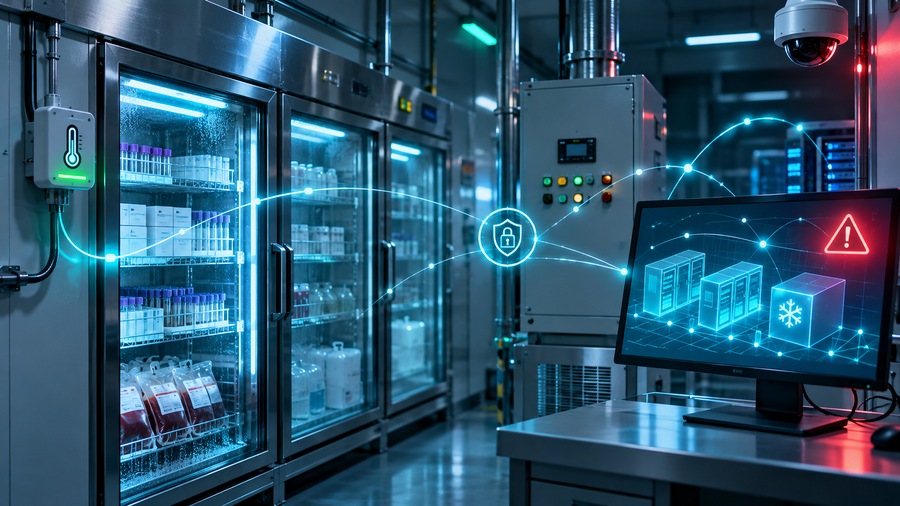
從駭客入侵冷藏控制系統造成異常的事件,顯現出醫療冷鏈與智慧設備防護亟待升級不容緩。
|
冷鏈設備通常整合溫度感測器、控制器、通訊模組、遠端監控平台及警報系統,透過自動化控制維持穩定儲存環境。這類架構有助提升能源效率與管理便利性,但當設備控制介面暴露於網路,或第三方維護權限缺乏有效管理時,也可能成為攻擊者操控實體設備的入口。
對醫療冷鏈而言,血液、疫苗、藥品及生物檢體均須符合特定保存條件。攻擊者即使未竊取病患資料,只要改變溫度或除霜參數,就可能造成產品品質下降、設備停機及營運損失。這也顯示工業控制系統資安必須與實體安全、品質管理及營運持續計畫共同規劃。
歐洲零售業近期也發生類似冷藏設備遭駭事件,部分超市因溫控異常而報廢商品,反映智慧冷鏈風險並不限於醫療機構。隨著遠端維護、物聯網感測及雲端能源管理普及,設備供應商必須重新檢視控制系統與外部網路的連線方式。
至於台灣智慧醫療、冷鏈設備、工業電腦及能源管理供應鏈的因應對策,建議優先導入設備身分驗證、最小權限管理、網路分區、韌體安全更新及操作紀錄追蹤,並且建立區分的溫度警報、異常控制參數偵測與備援機制,避免一旦單一系統遭入侵,隨即失去監控能力,仍能夠不受影響而維持正常運作,爭取保留時間修復。