趨勢科技旗下全球企業AI資安領導品牌TrendAI宣布最新研究報告「重新思考外部攻擊面:管理日益增加的公開網路實體資料風險」指出,中國廠商運用開源情報正在大規模收集並利用公開可取得的商業資料加以整合,包括飛行追蹤器、船舶信標、無線電信號、氣象站及監控攝影鏡頭等數據,以進行情報蒐集。這項發現突顯了「開放網路物理遙測」為一個全新且無機構負責的安全風險類別的威脅。
2026年2月,兩家中國廠商靖安科技(Jing'an Technology)與覓熵科技(MizarVision)以完全合法取得的公開數據包括開放式航班追蹤資料、船舶信標(beacon)和無線電信號等,公開重建了美國對伊朗的打擊行動(代號「Operation Epic Fury史詩之怒」)前的局勢發展。TrendAI研究人員隨即調查了這類大規模數據融合技術如何運作,並發現疑似與中國相關的中繼箱(Operational Relay Box ,ORB)網路。這些網路疑似持續且自動化地連接至暴露於公開網路上的軟體定義無線電(software-defined radios, SDRs)、氣象站、AIS船舶追蹤系統及攝影機等設備。
該研究報告認為「開放式網路實體遙測」(open cyber-physical telemetry)是一個安全風險類別,目前缺乏明確的機構所有權或責任歸屬。報告並提出了具體的建議,供組織、感測器操作者及監管機構參考,以應對這一新興威脅。
TrendAI威脅研究副總裁Tom Kellermann表示:「令人不安的現實是,您不再需要突破網路防線即可蒐集有關組織甚至國家的有價值情報。飛機航班動態、航運、無線電信號、攝影機和其他看似無害的公開資訊,如今都可以大規模收集並透過AI融合分析,進而描繪出一幅極為詳盡的真實世界活動樣貌。資安產業必須開始以與保護防火牆內部資產同等的重視程度,看待組織在公開環境中所暴露與產生的資訊。」
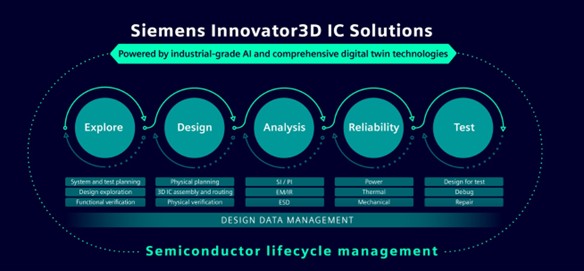
打通 3D IC 設計任督二脈:從架構探索到最終簽核的加速實踐
Chiplet 與異質整合正在改變半導體設計。透過高效能中介層與先進封裝,設計團隊可將不同製程、不同供應商的運算、記憶體、I/O 與加速器 IP,整合為複雜的系統級封裝…
Chiplet 與異質整合正在改變半導體設計。透過高效能中介層與先進封裝…
 相關作者
 相關關鍵字