

CYBERSEC 2026 台灣資安大會日前假南港展覽二館登場,TeamT5(杜浦數位安全)今年特別展示為AI agent環境特別打造的「ThreatSonar Plus」 全方位端點安全檢測平台。
TeamT5執行長蔡松廷表示,面對AI Agent衍生的隱蔽攻擊,傳統防護機制難以應對 AI 世代的威脅,並揭秘企業為了追求效率而瘋養「小龍蝦」,最容易遇到的3大資安盲區,包含:權限設定不當、機密資訊外洩、遭第三方植入惡意技能(Skills)與指令等風險。
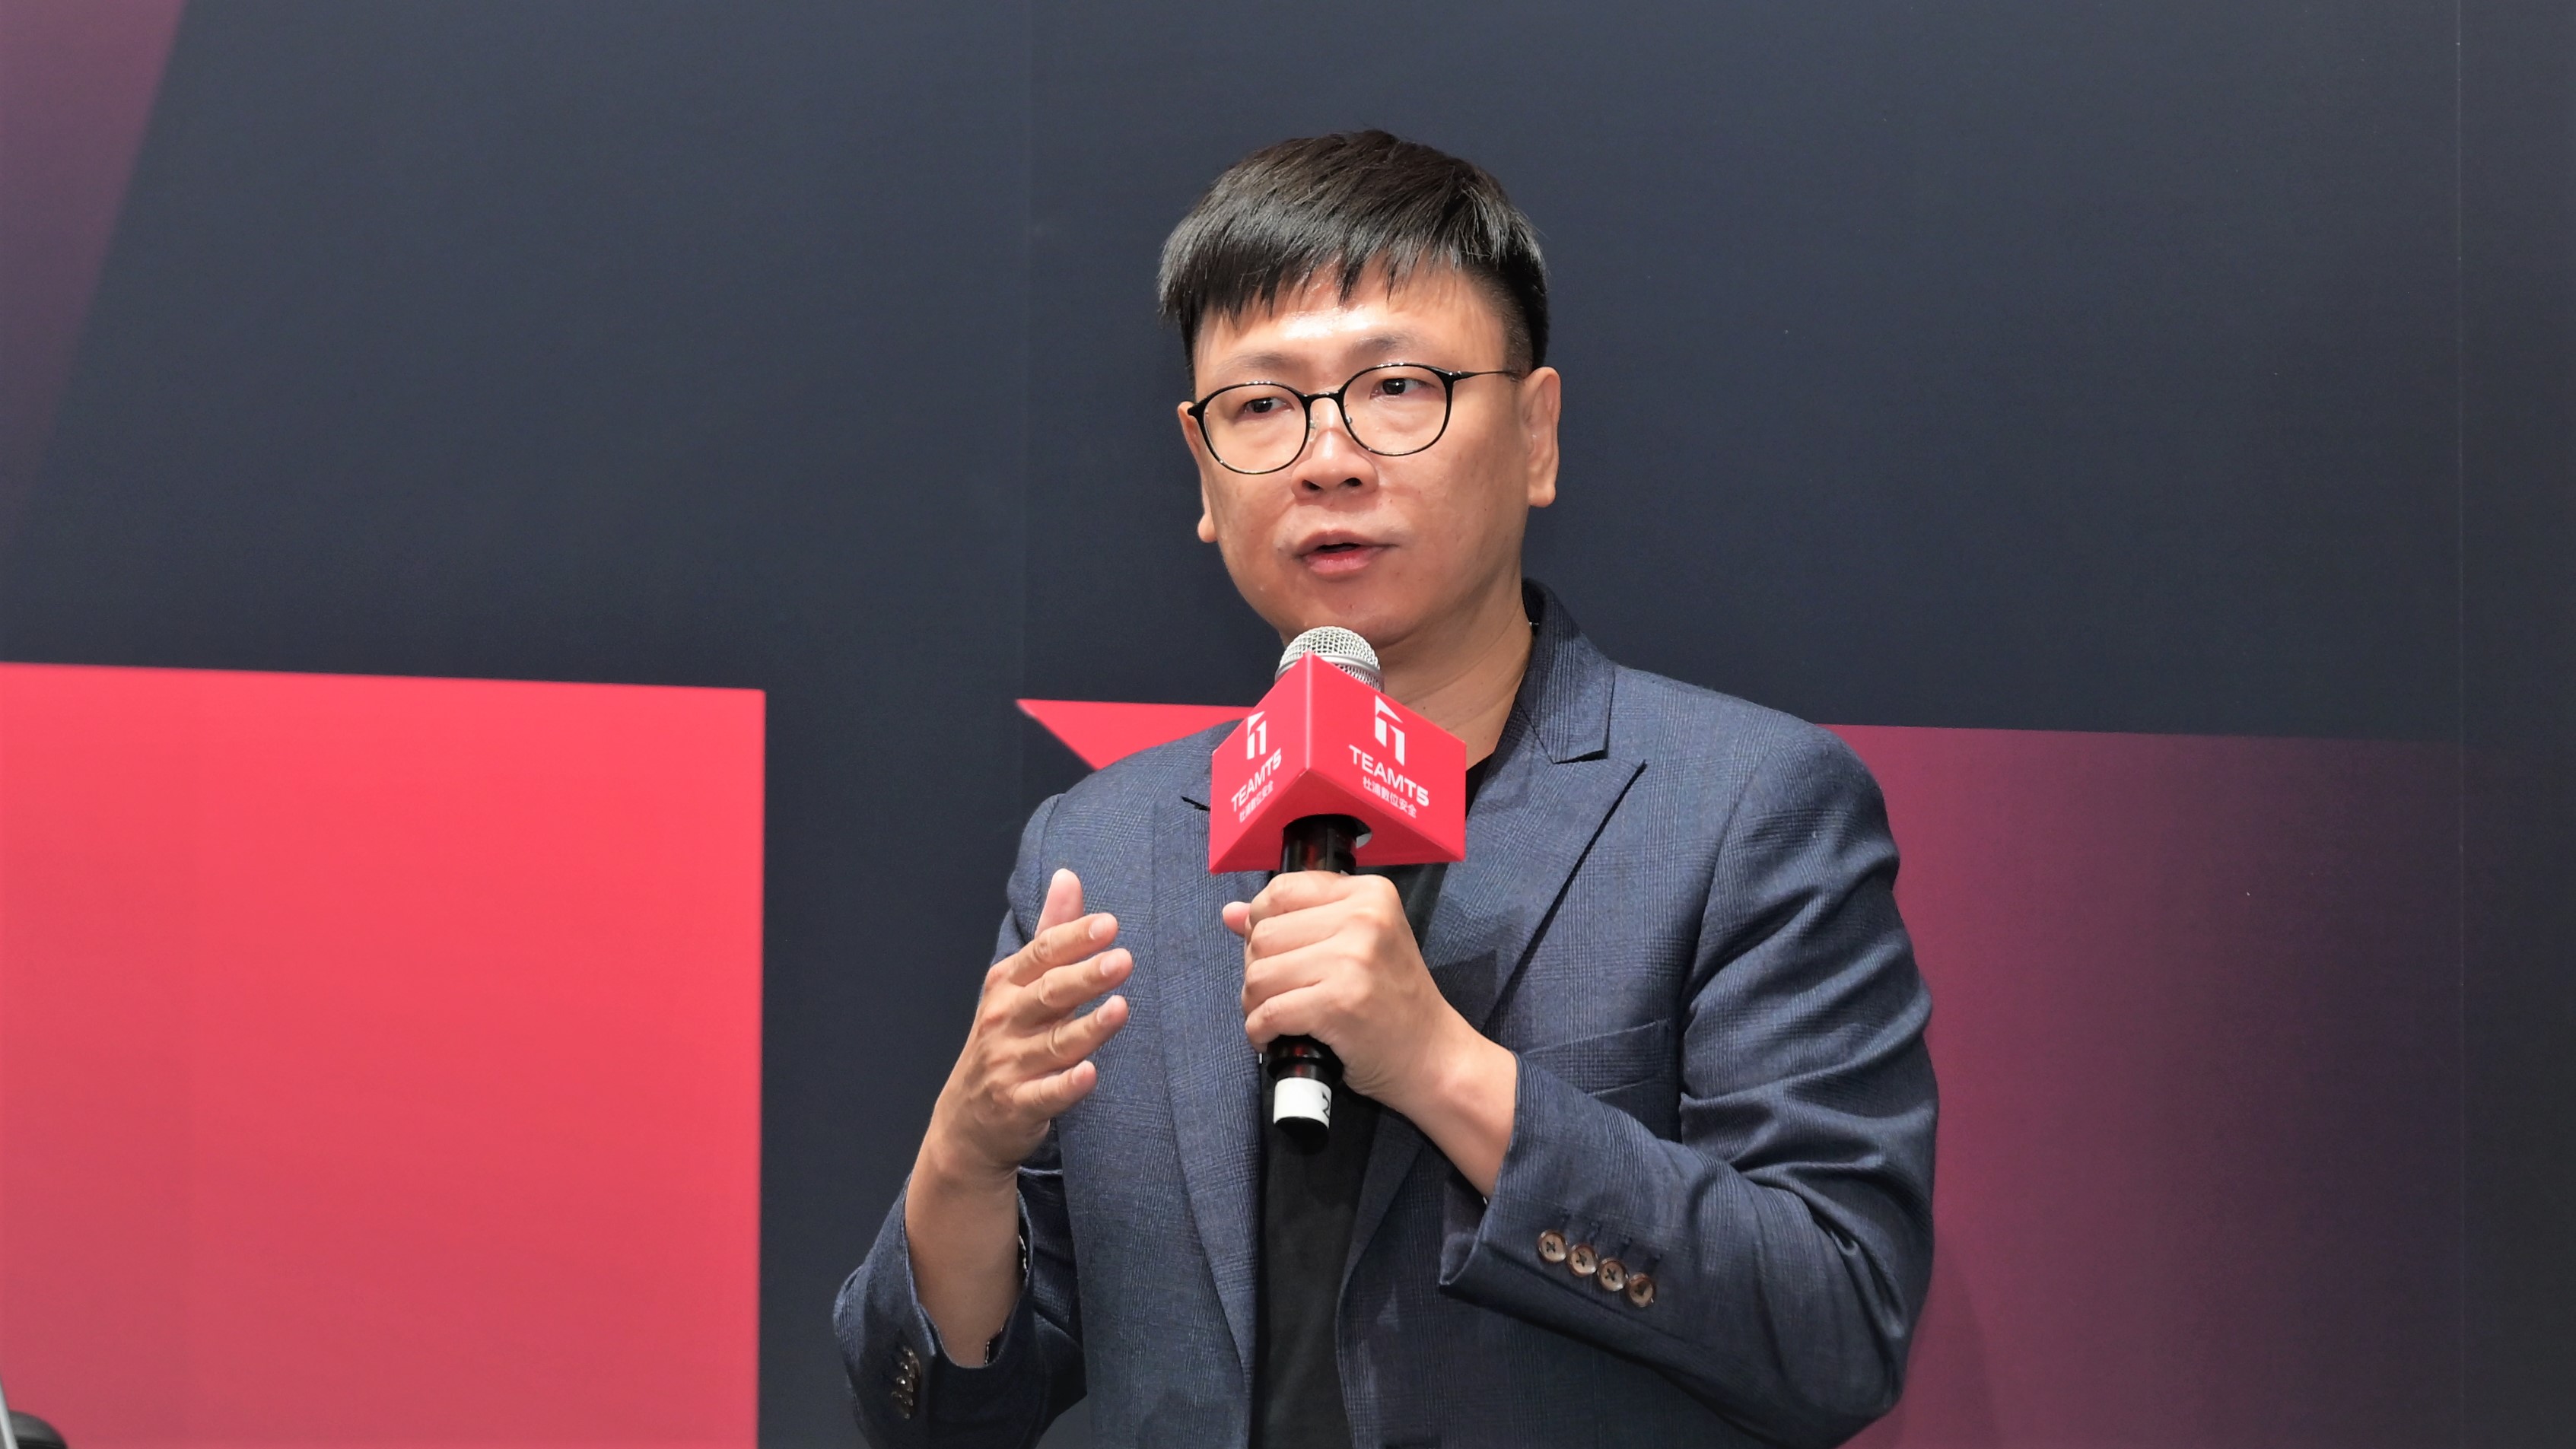
TeamT5執行長蔡松廷
|
甚至因為須整合外部服務,將Private Key、Token等敏感設定檔暴露在AI Agent可存取的範圍內。一旦缺乏完善的存取控制,機密資料將極易遭未經授權存取,淪為攻擊者為所欲為的工具。
蔡松廷進一步分析,針對當前企業急於導入AI的潛在風險,TeamT5也延伸既有核心產品,推出全新「ThreatSonar Plus」品牌,利用資產盤點、風險偵測、AI代理(AI Agent)辨識為3大核心,掌握企業內部AI Agent 狀態而生的輕量級單機檢測工具。
協助企業精確掌握關鍵資產與 AI 部署現況,讓管理者能快速識別高風險漏洞,並依優先順序制定修補策略。同時支援 SEMI E187 規範,協助企業滿足產業資安合規需求。還能依據 CIS Benchmark 檢視系統設定,提供可執行的強化建議,快速識別並排序高風險弱點。
並強調「事前盤點」的重要性,也就是協助企業,精確掌握關鍵資產與AI部署現況;以及透過深度分析,管理者將能快速識別高風險漏洞,依優先順序制定修補策略。自動偵測並統整企業環境內究竟運行多少 AI Agent。
蔡松廷強調,面對瞬息萬變的網路威脅,與其盲目預測敵人的下一步,不如建立高度的「可視性(Visibility)」,當新應用與新攻擊手法出現時,提前將資安思維前置,並具備最快速的「應變能力」,才是企業在 AI 時代最核心的資安方法論。
TeamT5 則建議企業管理層應善用「威脅情資」來制定防禦策略,並透過從基礎 IP 名單到高階戰略層次的情資分析,精準評估所面臨的攻擊規模與樣貌,將資安預算花在刀口上。
此外,為重塑「威脅情資的領航者」這個品牌精神,今年TeamT5也正式對外新款企業識別,以「聚光焦點,銳化視野」為設計核心,強調TeamT5 在暗處精準鎖定威脅,聚焦關鍵訊號,協助客戶更清晰辨識風險、做出決策,向市場傳遞更強烈的「信任感」與「專業感」。
