生成式AI由聊天工具走向可自主执行任务的AI Agent,资安防护也从模型与应用软体一路延伸至韧体与晶片。台湾晶片IP业者开始把身分认证、安全启动及金钥保护直接嵌入晶片设计,力旺与晶心科等业者均已布局硬体层安全技术,反映Silicon Security正在成为AI基础设施的新竞争环节。
其中力旺NeoPUF利用晶片制造过程中的微小物理差异,为每颗晶片产生难以复制的数位指纹,可应用於装置认证、密码金钥生成及安全启动(Secure Boot),降低金钥直接储存在记忆体而遭物理攻击撷取的风险。晶心科则在RISC-V架构导入安全启动、可信任执行环境(Trusted Execution Environment, TEE)与记忆体存取防护,形成AndeSentry安全框架。
|
硬体防护需求升高,与Agent AI快速普及直接相关。华为预估,到2035年自主AI代理可能占全球AI Token流量九成以上,并将代理安全(Agent Security)列为关键技术方向;韩国网路振兴院也正更新AI安全指引,因应代理在低度人工监督下自行呼叫工具与操作系统带来的新风险。
当Agent可以读取邮件、资料库、企业API甚至操作实体系统,攻击面已不只是快速注入,而会延伸至身分、Credential、工具权限、Runtime Isolation及韧体完整性。如果底层韧体或晶片身分本身不可信,上层AI安全机制也可能失去防护基础。
因此AI Security正逐步形成四层架构:模型安全(Model Security)←AI代理执行环境/身分与存取管理(Agent Runtime/IAM)←韧体安全(Firmware Security)←晶片硬体信任根(Silicon Root of Trust)。其中最底层负责建立装置身分、安全开机与硬体可信任基础,再向上支撑代理及模型安全。
对台湾半导体产业而言,这意味AI资安商机不再只属於网路安全软体业者。RISC-V CPU IP、PUF、安全IP、BMC、AI SoC与伺服器控制晶片,都可能成为硬体信任链的一环;随着代理AI真正进入企业核心系统,「安全设计(Security by Design)」也将从软体要求进一步成为晶片设计规格。
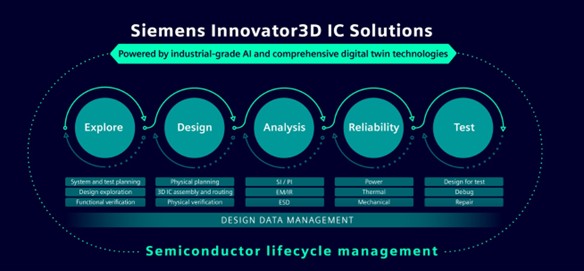
打通 3D IC 设计任督二脉:从架构探索到最终签核的加速实践
Chiplet 与异质整合正在改变半导体设计。透过高效能中介层与先进封装,设计团队可将不同制程、不同供应商的运算、记忆体、I/O 与加速器 IP,整合为复杂的系统级封装...
Chiplet 与异质整合正在改变半导体设计。透过高效能中介层与先进封装...
 相關作者
 相關產業類別
 相關網站單元