企業AI安全正從模型、Agent與資料治理一路向晶片層下沉。Rambus宣布CryptoManager Root of Trust支援Caliptra規範,鎖定資料中心與AI SoC,透過硬體信任根建立Secure Boot、韌體驗證、身分認證及生命週期安全管理,反映AI伺服器資安開始由軟體防線進入硬體層次。
原因在於AI伺服器本身已是一套高度異質運算系統。一座AI Rack可能同時包含CPU、GPU、ASIC、DPU、SmartNIC、Switch、BMC、SSD Controller與各類加速器,每顆晶片又擁有韌體。一旦開機韌體或供應鏈元件遭竄改,即使上層OS與AI模型沒有漏洞,攻擊者仍可能從硬體底層取得持續性權限。
Caliptra因此試圖建立開放式晶片Root of Trust架構。依循Caliptra 2.1規範,其核心是一套用於Open Compute Project資料中心SoC的密碼安全子系統,可執行硬體身分識別、量測與驗證,讓平台在啟動過程確認韌體與裝置狀態是否可信。
...
...
| 使用者別 | 新聞閱讀限制 | 文章閱讀限制 | 出版品優惠 |
| 一般使用者 | 10則/每30天 | 0則/每30天 | 付費下載 |
| VIP會員 | 無限制 | 25則/每30天 | 付費下載 |
特別企劃〉
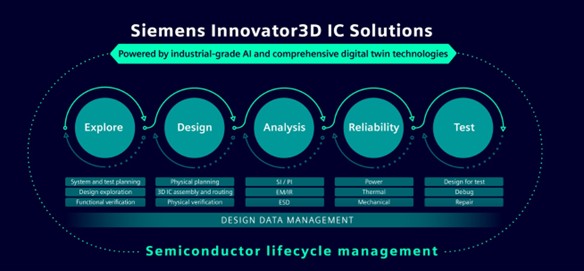
打通 3D IC 設計任督二脈:從架構探索到最終簽核的加速實踐
Chiplet 與異質整合正在改變半導體設計。透過高效能中介層與先進封裝,設計團隊可將不同製程、不同供應商的運算、記憶體、I/O 與加速器 IP,整合為複雜的系統級封裝…
Chiplet 與異質整合正在改變半導體設計。透過高效能中介層與先進封裝…
 相關作者
 相關產業類別
 相關網站單元